
Durante anos, a fraude de identidade baseada em reconhecimento facial seguiu uma lógica relativamente intuitiva. O criminoso obtinha os dados de uma pessoa e procurava maneiras de se parecer com ela. Podia usar uma fotografia, uma máscara, um vídeo manipulado ou, mais recentemente, uma deepfake. O alvo vinha primeiro. A imitação, depois.
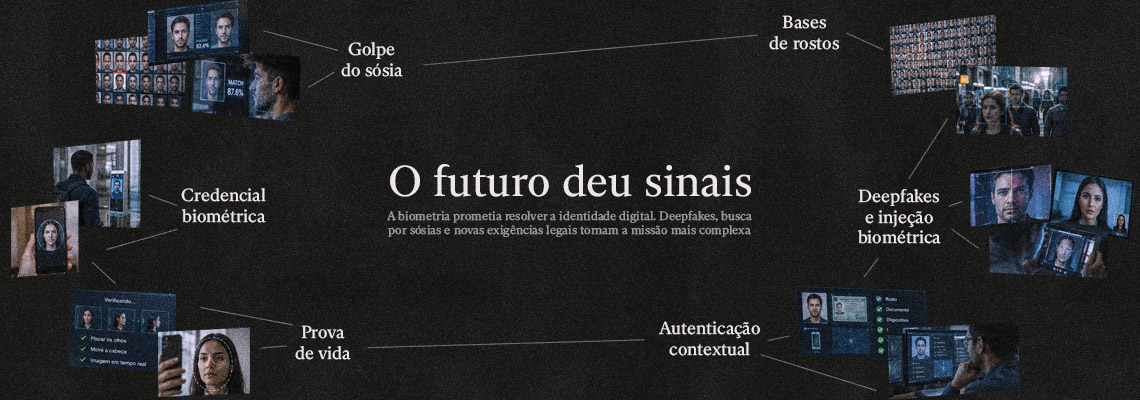
Em setembro de 2026, a Serasa Experian descreveu uma estratégia que inverte essa sequência. No chamado “golpe do sósia”, o criminoso começa pelo próprio rosto. Ferramentas de comparação facial são usadas para procurar, entre identidades legítimas, uma pessoa fisicamente semelhante ao fraudador. Só então aquela identidade é escolhida para uma tentativa de validação biométrica.
A novidade não está apenas na existência de uma fraude contra reconhecimento facial. Sistemas biométricos são atacados há anos. A mudança está no uso da própria capacidade de comparar rostos em escala para escolher a vítima que melhor se adapta ao criminoso. Nesse caso, tanto o rosto quanto a pessoa diante da câmera podem ser reais. O problema é que ela não é quem o sistema deveria autenticar.
A biometria facial ganhou espaço justamente porque parecia aproximar identidade digital e identidade física. Senhas podem ser roubadas e documentos podem ser falsificados. O rosto oferecia uma ligação aparentemente mais direta entre uma conta e uma pessoa. Mas essa mesma característica cria uma fragilidade: ele é visível, pode ser coletado à distância, comparado com bases de imagens e reproduzido sinteticamente. Ao contrário de uma senha comprometida, também não pode ser simplesmente substituído. E indícios de que os elementos técnicos desse cenário estavam em construção foram revelados por aqui antes.
Os sinais que já estavam ali
O primeiro passo da nossa trilha de pistas surgiu há cinco anos, na reportagem “Foi assim que perdemos o controle sobre os nossos rostos”. O texto acompanhava uma mudança estrutural na história do reconhecimento facial. Sistemas mais antigos dependiam de conjuntos relativamente controlados de fotografias, produzidos especificamente para pesquisa. Com a expansão do deep learning, cresceu também a necessidade de alimentar os modelos com volumes maiores e mais diversos de imagens. A web passou a funcionar como fonte de rostos.
A reportagem se baseava no estudo “About Face: A Survey of Facial Recognition Evaluation”, de Inioluwa Deborah Raji e Genevieve Fried. As pesquisadoras analisaram 133 conjuntos de dados de reconhecimento facial produzidos entre 1976 e 2019, reunindo mais de 145 milhões de imagens de cerca de 17,7 milhões de pessoas. O trabalho mostrou, entre outras mudanças, como a coleta pela web ampliou a escala desses bancos e enfraqueceu práticas de consentimento e controle sobre as imagens utilizadas.
Aquela discussão ajuda a entender uma infraestrutura que hoje também pode ser explorada em ataques como o golpe do sósia. Para encontrar uma pessoa fisicamente parecida, primeiro é necessário que rostos possam ser transformados em dados comparáveis e pesquisáveis. Uma fotografia publicada para outra finalidade também pode se tornar uma representação matemática pesquisável. O problema da biometria, portanto, começa antes da falsificação, ou seja, quando rostos reais passam a compor uma infraestrutura de busca.
O segundo sinal também apareceu em 2021. “Deepfake: manipulações digitais perigosas para o século XXI”, Nina da Hora, em sua coluna para a MIT Technology Review Brasil, discutia como a manipulação de rostos, corpos e vozes estava alterando a relação entre imagem e confiança. O efeito ultrapassava cada falsificação individual: à medida que conteúdos sintéticos se tornavam mais acessíveis, material audiovisual perdia parte de seu papel como evidência automática de que uma pessoa fez, disse ou esteve presente em determinado lugar.
O terceiro sinal veio em novembro de 2024. A reportagem “Entenda as ambições da Clear de gerenciar sua identidade” acompanhava a expansão de uma empresa de autenticação biométrica que começou nos aeroportos dos Estados Unidos e passou a levar sua infraestrutura de verificação de identidade para outros ambientes físicos e digitais. A promessa era simples: em vez de carregar cartões, apresentar documentos ou memorizar credenciais, bastaria mostrar o rosto. A expansão mostrava como a biometria começava a ocupar um papel mais amplo: não apenas reconhecer alguém em um contexto específico, mas funcionar como uma credencial reutilizável entre diferentes serviços e ambientes.
Enquanto o rosto se consolidava como credencial, também se tornavam mais acessíveis as tecnologias capazes de coletá-lo, procurá-lo, compará-lo e reproduzi-lo.
Reconhecer um rosto não é provar uma identidade
A resposta institucional no Brasil mostra como a diferença entre rosto e identidade começa a aparecer nas próprias regras de autenticação. Em julho, a Agência Nacional de Proteção de Dados dedicou a sexta edição de seu Radar Tecnológico aos deepfakes e concluiu que evidências visuais e sonoras, isoladamente, já não garantem autenticidade. Poucos meses antes, uma mudança regulatória na Infraestrutura de Chaves Públicas Brasileira havia traduzido o mesmo problema em requisitos técnicos.
A Instrução Normativa ITI nº 36, de 29 de abril de 2026, estabeleceu novos procedimentos para confirmação da identidade de requerentes de certificados digitais na ICP-Brasil. A norma entrou em vigor em 5 de maio.
Nos processos por videoconferência, a norma exige detecção de vivacidade, mecanismos contra ataques de apresentação e recursos para identificar injeção biométrica, quando vídeos gravados ou artificialmente gerados são inseridos no processo de autenticação. Também prevê detecção de câmeras virtuais, avaliação da integridade do dispositivo e, em determinados casos, combinação da biometria com documentos e bases oficiais. É uma mudança importante no significado técnico de uma selfie.
O sistema já não precisa responder apenas se o rosto apresentado se parece com o rosto registrado. Precisa responder se aquela imagem foi capturada naquele momento, se veio de uma câmera legítima, se o dispositivo apresenta sinais de comprometimento, se existe uma pessoa viva diante dele e se outros elementos da transação são coerentes com a identidade alegada. A biometria continua sendo parte dessa resposta. Mas passa a ser uma evidência entre várias.
O golpe do sósia explora uma diferença que sistemas de identidade precisarão considerar cada vez mais: similaridade não é identidade. Um algoritmo pode afirmar que dois rostos são suficientemente parecidos segundo determinado limiar. Essa informação, sozinha, não prova que pertencem à mesma pessoa.
A segurança de identidade passa a depender mais do contexto: não importa apenas com quem alguém se parece, mas como chegou ao processo, qual dispositivo utiliza, quais documentos apresenta e se o conjunto de sinais é compatível com uma interação legítima. O resultado é uma autenticação potencialmente menos simples do que a promessa original de apenas olhar para uma câmera e provar quem somos.
Há também uma dimensão social mais difícil de resolver tecnicamente. Transformamos o rosto em credencial durante o mesmo período em que o rosto se tornou um objeto computacional cada vez mais fácil de coletar e manipular.
Ele aparece em redes sociais, câmeras, documentos, videoconferências e bases biométricas. Pode identificar uma pessoa, mas também servir para procurá-la. Pode autenticar uma transação, mas também ajudar um fraudador a escolher um alvo. Pode provar presença, mas uma versão sintética pode tentar simular essa presença.
Durante muito tempo, um dos desafios centrais da internet era descobrir se existia uma pessoa real do outro lado da tela. Agora existe uma segunda pergunta: mesmo quando existe uma pessoa real, como provar que ela é realmente quem afirma ser?
O golpe do sósia acrescenta uma nova etapa a essa história. Para enganar um sistema, talvez nem seja necessário fabricar seu rosto. Pode bastar encontrar outro suficientemente parecido.
 Hugo Rosas